세분화된 정책 편집
정책 편집 창에서 사용자·그룹별 컬럼 마스킹과 행 필터를 설정합니다.
정책 편집 창
데이터 접근 정책 탭에서 정책 추가 또는 편집을 누르면 정책 편집 창이 열립니다. 위에서부터 대상 선택, 컬럼 마스킹, 행 필터를 설정하고 저장을 누릅니다.
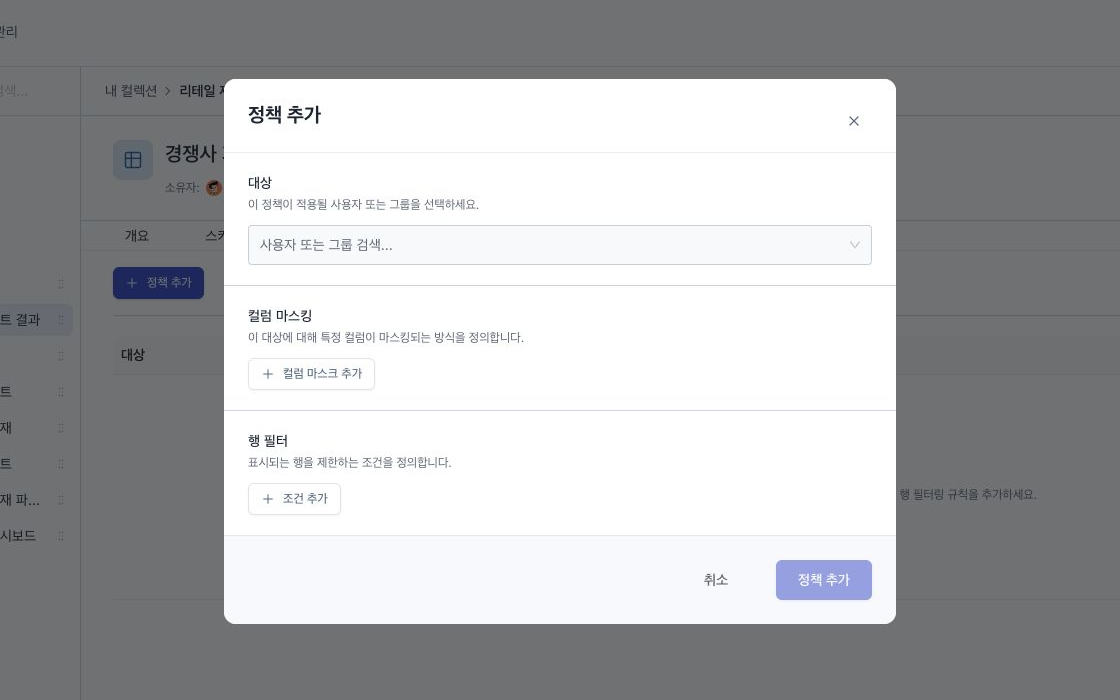
대상 선택
- 사용자 또는 그룹 검색에서 대상을 고릅니다. 한 정책에는 하나의 대상만 설정합니다.
- 검색은 두 글자 이상 입력해야 시작되며 본인의 권한 범위 안에 있는 사용자·그룹만 결과에 표시됩니다.
- 편집할 때는 대상이 고정됩니다. 다른 대상에는 새 정책을 추가합니다. 한 대상에는 데이터셋별로 정책 하나를 설정합니다.
컬럼 마스킹
컬럼 마스크 추가를 누르면 한 행이 생깁니다. 각 행의 컬럼 이름 목록에서 데이터셋 스키마의 컬럼을 선택하고 마스크 유형을 지정합니다. 컬럼 이름은 직접 입력하지 않습니다. 여러 컬럼을 한꺼번에 마스킹할 수 있고 행은 하나씩 지울 수 있습니다.
| 마스크 유형 | 동작 | 추가 설정 |
|---|---|---|
| NULL (NULL로 대체) | 값을 모두 NULL로 표시 | 없음 |
| 마스킹 (고정 텍스트) | 값을 고정 문자열로 치환 | 대체 텍스트(기본 ****) |
| 앞 N자리만 표시 | 앞 N자리만 남기고 가림 | 자릿수 N(기본 4) |
| 뒤 N자리만 표시 | 뒤 N자리만 남기고 가림 | 자릿수 N(기본 4) |
| 해시 | 해시값으로 치환 | 알고리즘(SHA-256 / MD5) |
행 필터
조건 추가를 누르면 조건 그룹이 생깁니다. 각 조건에는 컬럼, 연산자, 값이 있습니다.
- 그룹 결합 방식: 그룹마다 AND(모든 조건이 일치해야 함) 또는 OR(하나만 일치하면 됨)를 선택합니다. 그룹 추가로 하위 그룹을 만들어 중첩할 수 있습니다(최대 3단계). 별도의 NOT 그룹은 없습니다.
- 컬럼: 데이터셋 스키마를 기준으로 표시된 목록에서 선택합니다.
- 연산자: 비교(
=·≠·>·≥·<·≤), 목록 포함 여부(IN·NOT IN), 범위(BETWEEN), 패턴 검색(LIKE), 빈 값 여부(IS NULL·IS NOT NULL) 중에서 선택합니다. - 값: 연산자에 따라 입력 방식이 달라집니다.
IN/NOT IN: 여러 값을 태그로 입력(쉼표로 구분)BETWEEN: 시작값 ~ 끝값 두 칸IS NULL/IS NOT NULL: 값 입력 없음- 그 외: 단일 값 입력
- 행 필터를 추가하지 않으면 행 제한 없음(모든 행 노출)으로 처리됩니다.
저장과 검증
- 저장: 대상이 선택되어 있어야 저장할 수 있습니다. 저장하면 정책이 생성·갱신되고 목록이 즉시 갱신됩니다. 정책이 생성되었습니다 또는 정책이 업데이트되었습니다 알림이 표시됩니다.
- 저장 실패: 정책 값이 유효하지 않으면 정책 저장에 실패했습니다 알림과 원인이 표시됩니다.
삭제
목록 행의 작업 메뉴에서 삭제를 누르면 확인 창이 표시됩니다. 정책을 삭제하면 해당 대상에는 역할 기반 권한만 적용됩니다.
동작 원리 (요약)
정책은 데이터셋을 조회할 때 적용됩니다. 사용자와 사용자가 속한 그룹의 행 필터는 AND로 결합합니다. 같은 컬럼에 마스크가 여러 개 있으면 가장 제한적인 마스크를 적용합니다. 조회 결과에는 결합된 행 필터와 컬럼 마스크가 모두 반영됩니다.
제한 사항
- 정책은 데이터셋 단위로 적용되며, 데이터 조회(SELECT) 결과에 작용합니다.
- 정책을 추가·편집·삭제하려면 관리자이거나 해당 데이터셋의 소유자여야 합니다.