그룹
그룹 관리 화면에서 로컬 그룹을 만들거나 외부 ID 제공자(IdP)의 그룹을 등록·동기화합니다. 그룹에 사용자를 추가하고 여러 자산의 권한을 함께 부여합니다.
관리자 유형의 사용자만 이 화면에 접근합니다. 권한이 없는 사용자가 접근하면 홈으로 돌아갑니다.
접근 방법
사이드바에서 시스템 → 설정 → 그룹 메뉴로 들어갑니다.
그룹 목록
생성된 그룹이 테이블로 표시됩니다.
| 컬럼 | 설명 |
|---|---|
| 이름 | 그룹 이름. SSO 그룹은 "ID 제공자에서 동기화됨" 표시가 함께 나타납니다. |
| 제공자 | 로컬 그룹 또는 SSO(연동된 ID 제공자 이름) |
| 수정일 | 그룹을 마지막으로 수정한 날짜 |
여러 그룹 선택·삭제
목록 왼쪽 체크박스로 여러 그룹을 한 번에 고릅니다. 헤더 체크박스 메뉴에서는 현재 화면 또는 필터 결과 전체를 선택합니다(예: "필터 결과 5개 그룹 모두 선택").
하나 이상 선택하면 목록 위에 일괄 작업 바가 나타납니다. 왼쪽에는 선택 수(예: "3개 그룹 선택됨")와 선택 해제가, 오른쪽에는 삭제가 있습니다. 삭제를 누르면 확인 창이 나타납니다. 확인하면 선택한 그룹을 한꺼번에 삭제합니다.
- 소속 사용자가 있는 그룹은 일괄 삭제 대상에서 제외됩니다. 삭제하려면 먼저 멤버를 모두 빼야 합니다.
- 검색어나 필터를 바꾸면 선택이 해제됩니다. 페이지만 넘길 때는 선택이 유지됩니다.
그룹 생성
목록 오른쪽 위의 그룹 만들기를 누르면 생성 창이 열립니다.
| 필드 | 필수 | 설명 |
|---|---|---|
| 제공자 | 로컬 또는 연동된 ID 제공자 이름(예: Keycloak). 쓰기 가능한 ID 제공자가 연동된 환경에서만 나타납니다. | |
| 이름 | 필수 | 그룹의 고유 이름 |
- 로컬(기본): 그룹을 D.Hub에 만듭니다. 등록된 로컬 사용자와 OIDC 사용자를 모두 멤버로 추가할 수 있습니다.
- 쓰기 가능한 ID 제공자(예: Keycloak): 제공자에서 ID 제공자를 고르면 그룹이 그 ID 제공자에 바로 만들어집니다("이 그룹은 Keycloak에 생성됩니다" 안내가 표시됩니다).
이름을 입력하고 만들기를 누르면 그룹이 만들어집니다. 제공자 선택 항목은 쓰기를 지원하는 ID 제공자가 연동돼 있을 때만 나타나며, 조회 전용 ID 제공자(예: Azure AD)만 연동된 환경에서는 로컬 그룹만 만들 수 있습니다.
그룹 이름은 조직·프로젝트 단위에 맞춰 체계적으로 짓는 것이 좋습니다. 예: data-engineering-team, project-alpha-viewers
멤버 배정
그룹 목록에서 그룹 행의 멤버 관리를 누르면 그룹 멤버 창이 열립니다. 여기서 그룹에 속한 사용자를 조회하고 사용자를 추가하거나 행별로 제거합니다. 한 사용자는 여러 그룹에 속할 수 있습니다.
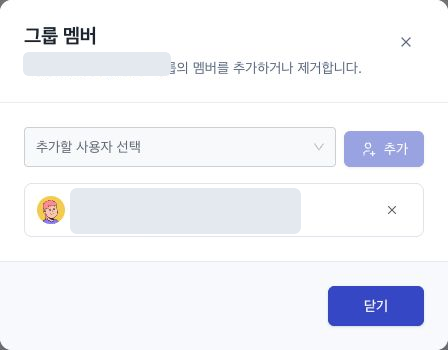
- 로컬 그룹: 등록된 로컬 사용자와 OIDC 사용자를 추가하거나 제거합니다. 변경 내용은 D.Hub 그룹에만 적용됩니다.
- SSO(OIDC) 그룹: 연동된 ID 제공자가 편집을 지원할 때(예: Keycloak)만 멤버를 바꿀 수 있습니다. 조회 전용 ID 제공자(예: Azure AD)의 그룹은 멤버를 보기만 할 수 있고 멤버 구성은 해당 ID 제공자에서 관리합니다.
사용자 관리 화면에서 사용자를 편집할 때 배정할 수 있는 그룹은 로컬 그룹만 나옵니다. SSO(OIDC) 그룹의 멤버 구성은 위 멤버 관리 창에서만 바꿉니다.
SSO(OIDC) 그룹
SSO가 구성되면 외부 ID 제공자의 그룹을 등록하고 동기화합니다.
- ID 제공자 그룹 등록 버튼(연동된 ID 제공자 이름이 버튼에 함께 표시됩니다 — 예: "Keycloak 그룹 등록"): 누르면 등록 창이 열립니다. ID 제공자의 그룹 목록(이름·외부 ID·등록 상태)에서 아직 등록하지 않은 그룹을 골라 한 번에 등록합니다.
- 개별 동기화: SSO 그룹 행의 작업 메뉴에서 동기화를 누르면 해당 그룹 정보를 ID 제공자 기준으로 최신화합니다. ID 제공자에서 이미 삭제된 그룹은 그 사실을 안내합니다.
조회 전용 ID 제공자가 연결된 환경에서는 ID 제공자 그룹 등록 버튼이 비활성화되고 이유가 표시됩니다. 이미 등록한 그룹의 조회와 동기화는 계속 사용할 수 있습니다.
그룹 등록·동기화는 ID 제공자 → D.Hub 방향으로 외부 그룹 정보를 가져옵니다. 쓰기 가능한 ID 제공자를 선택해 그룹을 만들거나 멤버를 바꾸면 변경 내용이 ID 제공자에도 반영됩니다. 조회 전용 ID 제공자의 그룹은 D.Hub에서 변경할 수 없습니다.
그룹 삭제
행의 작업 메뉴에서 삭제를 선택합니다. 소속된 사용자가 있는 그룹은 삭제할 수 없습니다. 삭제하기 전에 모든 사용자를 그룹에서 제거합니다.
쓰기 가능한 ID 제공자의 그룹을 삭제하면 외부 ID 제공자의 그룹도 함께 삭제됩니다. 조회 전용 ID 제공자 그룹은 D.Hub에서 삭제할 수 없습니다.
그룹으로 권한 관리하기
그룹에 부여한 권한은 다음과 같이 적용됩니다.
- 일괄 부여: 그룹에 권한을 한 번 설정하면 소속 멤버 전원에게 적용됩니다.
- 멤버십 변경 자동 반영: 그룹에 사용자를 넣거나 빼면 그 사용자의 접근 권한이 곧바로 바뀝니다.
그룹에는 컬렉션·지식·대시보드·파이프라인 같은 자산의 접근 권한을 부여합니다. 역할을 부여하는 절차는 공유 권한 설정하기에서, 역할별 범위는 인증 및 접근 제어에서 확인합니다.
다음 단계
| 문서 | 설명 |
|---|---|
| 사용자 | 사용자를 조회·생성하고 그룹에 배정합니다. |
| 설정 인증 및 접근 권한 | 소유자·편집자·뷰어의 접근 범위를 확인합니다. |